
Uma escuta dentro da sala mais vigiada do Vale
Espionagem na OpenAI não aconteceu em um servidor na nuvem, em uma API exposta ou em um vazamento de token. Aconteceu em uma sala física, com um dispositivo enfiado na porta USB de uma TV, coberto com papel higiênico para não chamar atenção. É esse contraste que torna o caso tão incômodo para quem constrói tecnologia. Enquanto discutimos alinhamento, red team de modelo e exfiltração de pesos, o vetor de ataque foi o mais antigo e barato que existe: alguém com crachá, acesso liberado e alguns minutos sozinho em uma sala executiva.
Se você opera qualquer estrutura com informação sensível, a pergunta que fica não é sobre a OpenAI. É sobre a sua sala de reunião. Quantas portas USB estão ativas agora no seu escritório, quantas câmeras realmente cobrem quem entra e sai, e quanto tempo levaria para você perceber um dispositivo estranho plugado atrás de uma tela. Na maioria das empresas, a resposta honesta é desconfortável, porque ninguém audita TV, videobar ou extensão como audita laptop e repositório de código.
O fato
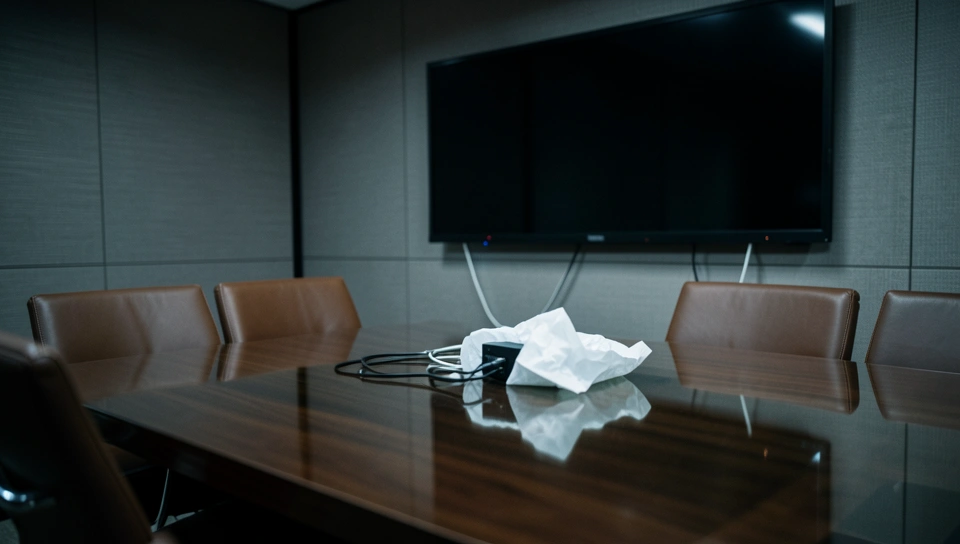
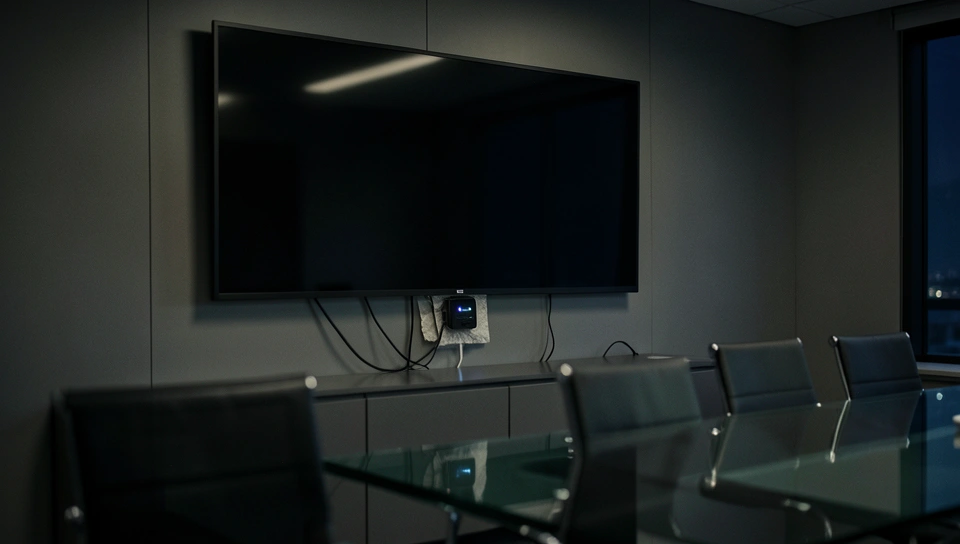
A OpenAI afirma que encontrou um dispositivo sofisticado de gravação escondido em uma sala de reunião executiva. O equipamento estava conectado à porta USB de uma TV e teria sido instalado por volta de 28 de setembro. Segundo o relato, estava disfarçado com papel higiênico, uma tentativa improvisada de camuflagem visual e talvez de abafamento de LEDs ou brilhos que poderiam denunciar a presença do gravador durante uma inspeção rápida.
O funcionário apontado como responsável é o engenheiro Abdulrahman Alfozan, de 35 anos. A empresa diz que usou seus próprios modelos de IA para analisar o dispositivo e cruzar informações sobre a origem, identificando que ele teria sido plantado dias antes. Depois da identificação interna, a OpenAI demitiu o funcionário e acionou o FBI. Ele foi preso na sexta-feira, permaneceu sob custódia e compareceu pela primeira vez a um tribunal federal na terça-feira, respondendo por uso ou tentativa de uso de dispositivo para interceptar comunicações orais.
Até o momento, a empresa afirma não ter indícios de acesso indevido ou exfiltração de pesos de modelo, código fonte ou dados de clientes. A investigação do FBI segue em andamento e a OpenAI diz que continuará colaborando com os agentes e promotores. O comunicado oficial trata o episódio como questão de segurança nacional, citando proteção contra ameaças que vão de risco interno a cibercriminosos e estados nacionais, com ênfase em pessoas, tecnologia e dados.
Como funciona na visão de quem opera segurança
Do ponto de vista técnico, uma TV corporativa é um computador negligenciado. Ela tem USB com energia permanente, rede cabeada ou Wi-Fi, microfone embutido em alguns modelos, saída HDMI e quase zero monitoramento. Para um atacante interno, é o ponto perfeito. A porta USB fornece energia contínua sem precisar de bateria, e um gravador pequeno pode armazenar horas de áudio localmente ou transmitir em rajadas curtas para evitar detecção em logs de rede. O custo desse hardware é baixo, a instalação leva segundos e a latência de descoberta costuma ser medida em dias, não em minutos.
O detalhe do papel higiênico parece amador, mas faz sentido operacional. Em uma inspeção rápida, ninguém olha atrás da TV. Se olhar, vê algo branco e assume que é sujeira, fita ou resíduo de limpeza. Não é um invólucro de nível profissional, mas cumpre a função por alguns dias, que é tudo que uma escuta em sala executiva precisa para capturar um roadmap, uma discussão sobre parceria, uma conversa sobre avaliação ou uma decisão sensível sobre segurança de modelos.
O outro ponto relevante é como a OpenAI diz ter identificado o autor. A frase oficial sobre ter usado seus modelos para entender o dispositivo provavelmente significa análise forense acelerada por IA, e não um agente mágico que aponta culpados. Na prática, isso deve envolver transcrição de logs de acesso físico, correlação de imagens de câmeras, horários de crachá, registros de reserva de sala e características do hardware, como firmware, formato de gravação e padrões de compra. É um trabalho que um time humano faria em semanas, comprimido em horas com visão computacional e busca multimodal. Plausível, eficiente e revelador: quem tem telemetria completa e IA para cruzar tudo descobre rápido. Quem não tem, nem percebe que foi gravado, e esse é o caso da maioria das empresas.
O que isso muda na prática
Para labs de fronteira, o recado é direto. O perímetro crítico agora inclui o mundo físico com o mesmo rigor da infraestrutura de nuvem. Não adianta ter DLP, isolamento de pesos, controle de acesso a repositório e avaliação de modelo se qualquer pessoa autorizada consegue deixar um dispositivo de 30 dólares atrás de uma tela. Quem ganha com esse incidente são fornecedores de segurança física, de varredura especializada e de controle de acesso com analíticos. Quem perde são times que tratavam sala de reunião como zona de confiança implícita, onde tudo pode ser falado sem checagem.
Para empresas comuns que usam IA, a lição é ainda mais prática e urgente. Suas chamadas de produto, seus pilotos com clientes e suas discussões de preço também são graváveis com o mesmo método simples. A diferença é que você provavelmente não tem um time de segurança interna de plantão nem câmeras em todos os corredores. Então o ajuste precisa ser simples e barato, não paranoia corporativa que trava a operação e cria cultura de vigilância.
- Ação imediata: desative portas USB de TVs e videobares em salas sensíveis via gerenciamento central ou fisicamente com bloqueadores, e troque a fonte de energia para tomada dedicada com inspeção visual semanal.
- Regra de higiene: crie um checklist de 60 segundos para o time de facilities conferir atrás de telas, embaixo de mesas e em extensões antes de reuniões executivas, com foto registrada e responsável definido.
- Telemetria mínima: amarre reserva de sala, log de crachá e câmera no mesmo painel, mesmo que simples, para conseguir responder em horas quem entrou sozinho em uma sala fora do horário comercial.
Se você lida com dados regulados, fusões, aquisições ou negociações grandes, vale considerar varredura periódica com detector de RF e auditoria de dispositivos Bluetooth e Wi-Fi desconhecidos nas salas críticas. Não é caro perto do custo de uma conversa estratégica vazada para um concorrente ou para a imprensa. O ponto é tratar áudio de reunião como dado sensível, com ciclo de vida, dono e controle.
O ponto incômodo
Aqui entra a tensão que ninguém quer admitir. A OpenAI vendeu esse episódio como exemplo de como a IA ajuda a resolver ameaças sofisticadas de segurança. Mas a pergunta mais honesta é outra: por que um lab com recursos quase ilimitados só detectou uma escuta improvisada dias depois, e aparentemente por inspeção manual. Se o dispositivo fosse passivo, sem transmissão, com armazenamento local e coleta semanal de 20 segundos, teria sido encontrado. A detecção parece reativa, não preventiva. A IA acelerou a investigação, não evitou a captura, e isso muda a narrativa de vitória tecnológica.
E tem o segundo incômodo, que é custo e escala. Manter vigilância total sobre cada sala, cada TV, cada visita e cada funcionário custa atenção, dinheiro e cultura. Em algum ponto, você troca colaboração por suspeita. Para a OpenAI, que opera sob lógica de segurança nacional e guarda modelos que valem bilhões, esse custo talvez se justifique. Para uma startup de 30 pessoas que está integrando API e tentando achar encaixe de produto, copiar esse modelo é inviável e até tóxico. O desafio real não é comprar mais câmeras, é decidir qual conversa merece proteção de verdade e qual pode viver no risco normal do dia a dia. Segurança total não escala, nem financeiramente nem humanamente, e fingir que escala só cria falsa sensação de controle.
Conclusão
No fim, o caso não é sobre um engenheiro e um pedaço de papel higiênico. É sobre como o elo mais fraco da IA de fronteira continua sendo a porta aberta, a sala vazia e a confiança presumida. Quanto tempo sua empresa levaria para perceber uma escuta igual.
Comentários
0 comentáriosNenhum comentário ainda. Seja o primeiro a comentar.