
Grampearam a sala onde se decide o futuro da IA
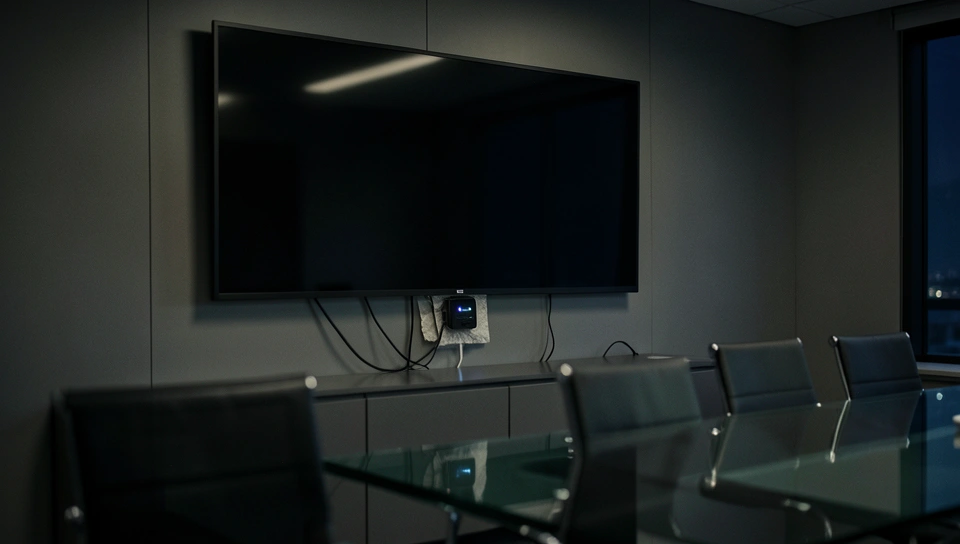
Espionagem na OpenAI não veio de um ataque sofisticado à API nem de um jailbreak engenhoso. Veio de dentro, com papel higiênico, uma porta USB e um gravador escondido atrás da TV da sala executiva. É esse detalhe analógico que deveria preocupar quem opera infraestrutura de IA hoje. A gente blinda peso de modelo, trava endpoint, configura DLP e auditoria de prompt, e esquece que decisão bilionária ainda acontece numa sala física com uma TV vulnerável e uma porta que abre com um crachá comum.
O fato
O engenheiro Abdulrahman Alfozan, de 35 anos, cidadão saudita contratado pela OpenAI em julho de 2025, foi preso na última sexta-feira e acusado de usar ou tentar usar um dispositivo para interceptar comunicações orais. Ele passou por audiência inicial na corte federal nesta terça-feira e segue detido. Se condenado, pode pegar até cinco anos de prisão e multa de 250 mil dólares, além de três anos de liberdade supervisionada. O caso está com a divisão de Segurança Nacional, Cyber e Promotorias Especiais do distrito Norte da Califórnia.
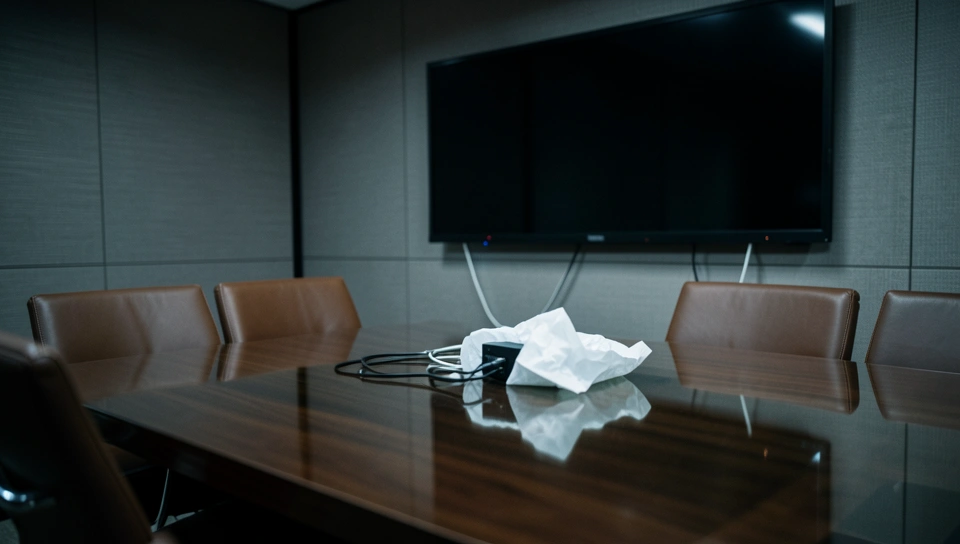
Segundo os promotores, funcionários encontraram o primeiro gravador em 30 de setembro, plugado na porta USB na parte de trás da televisão de uma sala de conferência executiva. O aparelho estava camuflado e teria sido instalado por volta de 28 de setembro, com conteúdo criptografado. Imagens de vigilância mostram Alfozan próximo à sala em várias datas, mesmo sem autorização para entrar ali ou participar das reuniões. O segundo dispositivo apareceu em 5 de outubro, dentro de uma mochila deixada sem supervisão em outra sala, junto com carteira e identidade do próprio engenheiro. Nesse mesmo dia, ele teria entrado na sala executiva e olhado atrás da TV, provavelmente para checar ou recuperar o primeiro gravador.
As reuniões naquela sala tratavam de informação confidencial técnica, comercial e estratégica, incluindo pesquisa proprietária, planos de produto e compromissos com governo. Antes da instalação, Alfozan teria usado uma ferramenta interna para pesquisar endereços de prédios, salas, capacidades, calendários e locais de reuniões de liderança e de parceiros externos. Paralelamente, uma conta de chatbot ligada à esposa dele, mas com identificadores compartilhados com a conta dele, fez perguntas entre 24 e 30 de setembro sobre como construir um gravador contínuo de áudio, como criptografar o cartão SD, como ocultar e acessar remotamente o dispositivo, incluindo o endereço MAC específico do modelo depois encontrado.
Como funciona na visão de quem opera
Do ponto de vista técnico, o arranjo é simples e por isso mesmo eficiente. Um microcontrolador com microfone MEMS, alimentação contínua via USB da TV e gravação em cartão SD resolve latência zero, não depende de Wi-Fi corporativo e não gera tráfego suspeito. O relato da OpenAI fala em dispositivo sofisticado, com criptografia avançada, monitoramento de áudio e mecanismo de transferência pensado para evitar monitoramento. Na prática, isso sugere duas camadas: gravação local criptografada para não perder nada se a rede cair, e exfiltração oportunista, talvez por rajadas curtas, Bluetooth Low Energy ou emulação de dispositivo USB, para não aparecer em inspeção básica de rede.
O que chama atenção é o uso do endereço MAC nas pesquisas. Isso indica que o operador tentou mapear o dispositivo na rede interna ou validar se ele faria beacon sem ser notado pelo NAC da empresa. Para quem monta lab, a inferência plausível é que não houve falha na fronteira digital, houve falha na camada física. TV corporativa com USB energizado, sem bloqueio de porta, sem inventário de dispositivos USB, sem varredura de RF frequente, é um vetor clássico. A OpenAI diz que sua equipe de contramedidas de vigilância técnica achou o aparelho durante uma varredura e que usou os próprios modelos da empresa para analisar imagens forenses do armazenamento e avaliar mudanças nos dados. Faz sentido, análise de firmware, strings, partições e metadados em escala é exatamente o tipo de tarefa onde um modelo acelera triagem, mas não substitui cadeia de custódia feita pelo FBI.
O que isso muda na prática
Quem ganha com esse caso, no curto prazo, são fornecedores de segurança física e de insider threat. Quem perde são todos os labs que tratam segurança como sinônimo de red team de modelo. Pesquisa de fronteira, roadmap de agentes, contratos com governo, tudo isso vaza muito mais fácil por áudio de sala do que por roubo de checkpoint de 100 GB. Áudio é leve, é contextual, e já vem mastigado para resumir com IA. Um arquivo de algumas horas cabe num cartão microSD e vale mais que muito log de treinamento.
Se você opera produto com IA ou gerencia escritório com informação sensível, tem uma ação prática para esta semana: trate sala executiva como ambiente crítico, não como sala de reunião comum. Faça inventário de portas USB ativas em TVs, barras de videoconferência e docks, desative alimentação USB onde não for necessária, ative alerta de novo dispositivo USB e de novo MAC na VLAN de AV, e coloque varredura física e de RF no calendário, não apenas quando há suspeita.
- Revise quem tem acesso a salas executivas e se o log de crachá é revisado ou só armazenado.
- Bloqueie USB de TVs e sistemas de videoconferência e lacre fisicamente o que precisar ficar ligado.
- Monitore pesquisas internas atípicas por planta, agenda de liderança e salas, que costumam anteceder ação física.
A tensão que ninguém quer admitir
Aqui fica a dúvida real de operador: isso escala como defesa ou só move o gargalo? A OpenAI tem time dedicado de contramedidas, varredura própria, FBI batendo em dias, e mesmo assim o dispositivo ficou dois dias gravando reuniões sensíveis e só foi achado numa varredura. Para uma startup de 30 pessoas que discute fine-tuning, dados de cliente e term sheet na mesma sala, qual é o custo que compensa? Colocar sala blindada, bloqueador e auditoria semanal resolve ou só empurra o atacante para o celular esquecido, para o fone Bluetooth ou para a funcionária terceirizada da limpeza?
Tem outro ponto incômodo. O caso foi enquadrado como segurança nacional, com declaração dura do procurador Craig Missakian e do diretor do FBI Kash Patel sobre proteger inovação americana em IA. Isso aumenta a pressão política, mas também aumenta o ruído. Todo incidente interno vira narrativa de espionagem estatal antes da perícia completa. Ainda não há acusação pública de repasse a governo estrangeiro, apenas tentativa de interceptação. A diferença importa muito para definir pena, para definir resposta técnica e para não transformar todo funcionário estrangeiro em suspeito padrão, o que quebra cultura e contratação num setor que vive de talento global.
Conclusão
No fim, o recado é direto: o elo mais fraco do lab mais avançado do mundo foi uma TV com USB ligado. Segurança de IA agora inclui parafuso, fita, papel higiênico e quem entra na sala. A pergunta que fica para quem constrói é simples e desconfortável, quantas salas suas hoje gravariam a sua próxima decisão sem você perceber?
Comentários
0 comentáriosNenhum comentário ainda. Seja o primeiro a comentar.