
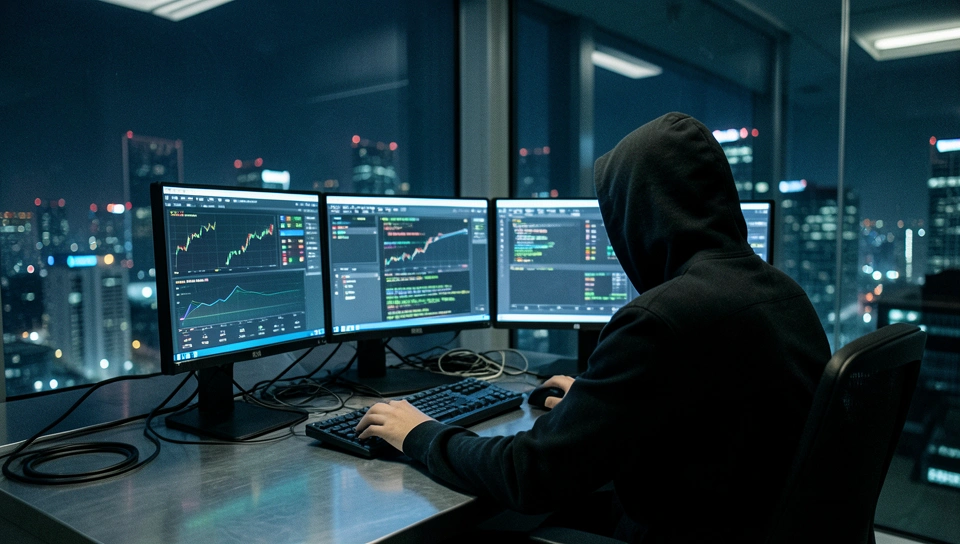
Um operador sozinho, vários bancos comprometidos
hacking com IA acabou de sair do campo das previsões e entrou no extrato bancário. Entre o fim de setembro e o início de outubro, um provável atacante solitário conseguiu invadir várias instituições financeiras na Coreia do Sul em uma janela de dias, não de meses. Não foi um APT com dezenas de pessoas e infraestrutura dedicada. Pelos indícios atuais, foi uma pessoa operando ferramentas automatizadas que aceleram reconhecimento, exploração e exfiltração. Se você constrói ou defende sistemas, esse detalhe muda tudo, porque o gargalo antigo de ataque era gente e tempo. Agora parece ser acesso a bons modelos e automação bem encadeada.
O fato
O que se sabe até agora é direto e incômodo. A CrowdStrike relatou uma campanha contra a infraestrutura financeira sul-coreana que atingiu múltiplos bancos entre o fim de setembro e o começo de outubro de 2026. O caso ganhou peso político rápido. O regulador financeiro convocou reunião de emergência e o presidente Lee Jae Myung exigiu investigação completa. No centro está o roubo de dados em escala. Só no Shinhan Bank, mais de 25 mil registros com nomes, contatos, renda e limites de crédito teriam sido exfiltrados, segundo o jornal Khan. Não é vazamento pontual. É operação coordenada contra mais de um alvo no mesmo período.
O perfil do atacante é o que mais chama atenção. Os indícios apontam para uma única pessoa, possivelmente de idioma chinês, operando com ferramentas abertas turbinadas por modelos de linguagem. Pesquisadores encontraram diretórios abertos com logs de sessões do Claude Code, incluindo buscas por grupos no Telegram para vender os dados roubados. Esse descuido operacional ajudou a montar o quebra-cabeça. Não houve, pelo que foi divulgado, zero-day inédito ou implante altamente sofisticado. Houve velocidade, repetição e automação. E isso, para quem defende banco, talvez seja pior.
Como funciona na visão de quem opera
A peça central seria o ARTEX, uma ferramenta chinesa de código aberto publicada no GitHub em julho e descrita como pentest automatizado com IA. Em termos simples, ela usa modelos de linguagem para fazer o trabalho chato e demorado de invasão. Ela varre superfícies, interpreta respostas de aplicações, sugere vetores, gera payloads adaptados e aprende com o erro. Os modelos citados na operação são DeepSeek v4.1-flash, GLM-5.3 e Grok 4.6. Essa combinação diz muito. Não é um modelo gigante central. É orquestração de modelos rápidos e baratos para tarefas específicas, provavelmente com um modelo mais forte para planejar e outros menores para executar em loop.
Pensa na arquitetura provável. Você tem um controlador que mantém estado da invasão, histórico de tentativas, credenciais válidas e dados mapeados. A cada passo, ele consulta a API de um modelo com contexto da aplicação alvo e recebe o próximo comando, seja uma requisição HTTP manipulada, um script de enumeração ou uma tentativa de escalação. A latência aqui importa menos do que a persistência. O custo por tentativa cai para centavos, então o operador pode rodar centenas de iterações por alvo sem fadiga. Os logs do Claude Code sugerem que parte do fluxo usou assistência de coding agent para ajustar exploits e tratar dados. Nada mágico, só iteração rápida em cima de falhas conhecidas e configurações fracas.
O que não foi detalhado publicamente dá para inferir com cautela. É plausível que o ponto de entrada não tenha sido alta sofisticação, mas higiene básica falha. APIs expostas, painéis administrativos acessíveis, credenciais reutilizadas ou vulnerabilidades já catalogadas e não corrigidas. Ferramentas como o ARTEX brilham exatamente aí, porque transformam reconhecimento em ação em segundos. Em vez de um analista levar horas para entender uma resposta estranha de um endpoint, o modelo testa variações na hora. Para defesa, o problema é que o tempo médio entre varredura e exploração despenca. Se seu ciclo de patch leva semanas, você já perdeu.
O que isso muda na prática
Na prática, quem ganha com isso é quem ataca sozinho ou em grupo pequeno. O custo de operar uma campanha contra vários bancos cai drasticamente e o conhecimento necessário diminui. Quem perde é time de segurança enxuto, banco médio e fintech que achava que obscuridade ou compliance bastava. Se um operador consegue paralelizar ataques, sua superfície precisa ser tratada como se estivesse sob teste contínuo, porque está. Não dá mais para contar com a ideia de que invasor vai desistir por cansaço. Ele não cansa. O modelo não dorme e o script não perde foco depois de 200 tentativas.
Tem pelo menos uma ação prática para fazer nesta semana. Rode um inventário externo real, não o da planilha. Descubra o que está exposto agora e trate como lista de exploração provável. E valide com teste assistido por IA, não só scanner antigo:
- Mapeie domínios, IPs, buckets, painéis e APIs esquecidas com varredura externa e revise permissões e autenticação em cada item exposto
- Bloqueie exfiltração fácil com alertas de volume anômalo, limite de consultas por identidade e monitoramento de acessos a tabelas sensíveis como renda e limite
- Simule o adversário com um agente de pentest em ambiente controlado para medir quanto tempo leva entre reconhecimento e acesso inicial, depois corrija o caminho mais rápido
A dúvida real é se isso escala sem quebrar ou se ainda depende de sorte e alvo descuidado. Por um lado, a CrowdStrike mostra que uma pessoa conseguiu impacto de grupo grande em poucos dias, e a Anthropic já documentou que o GLM-5.3 escreve exploits em nível próximo ao Mythos Preview, seu modelo de fronteira que acendeu o debate em março de 2026. Isso sugere que a barreira técnica está caindo de verdade. Por outro lado, automação gera ruído, logs e erros operacionais, como deixar diretório aberto com histórico de sessão. O gargalo talvez só tenha mudado de lugar. Saiu da exploração e foi para operação silenciosa, monetização e fuga sem ser pego. Resolver a invasão é uma coisa. Escalar o crime sem deixar rastro é outra.
Conclusão
No fim, o caso da Coreia não prova que a IA cria hackers imbatíveis. Prova que ela tira o limite humano de uma campanha bem focada. A pergunta que fica para seu time é simples. Se um operador solitário testar sua infraestrutura mil vezes nesta noite, quantas portas ele vai encontrar abertas.
Comentários
0 comentáriosNenhum comentário ainda. Seja o primeiro a comentar.