
Espionagem na OpenAI começou com papel higiênico e um prompt
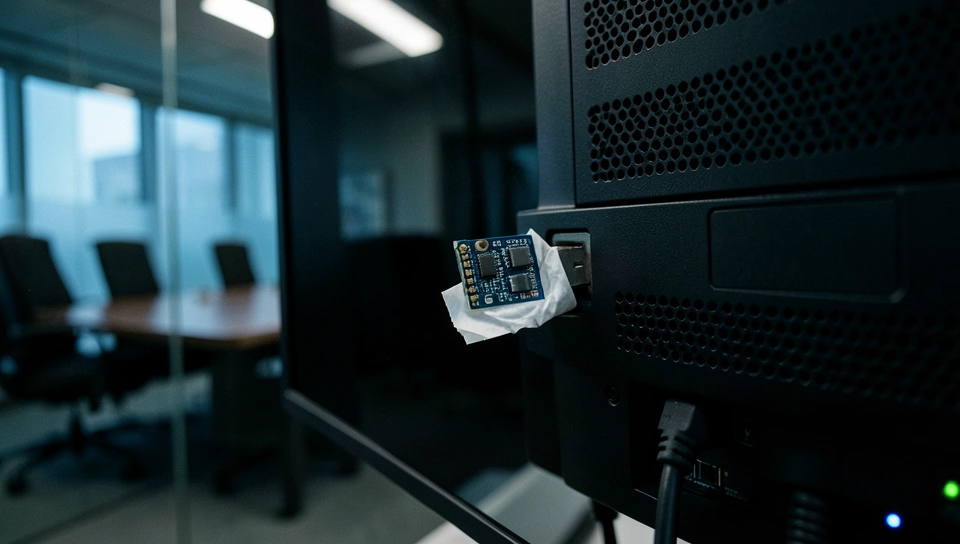
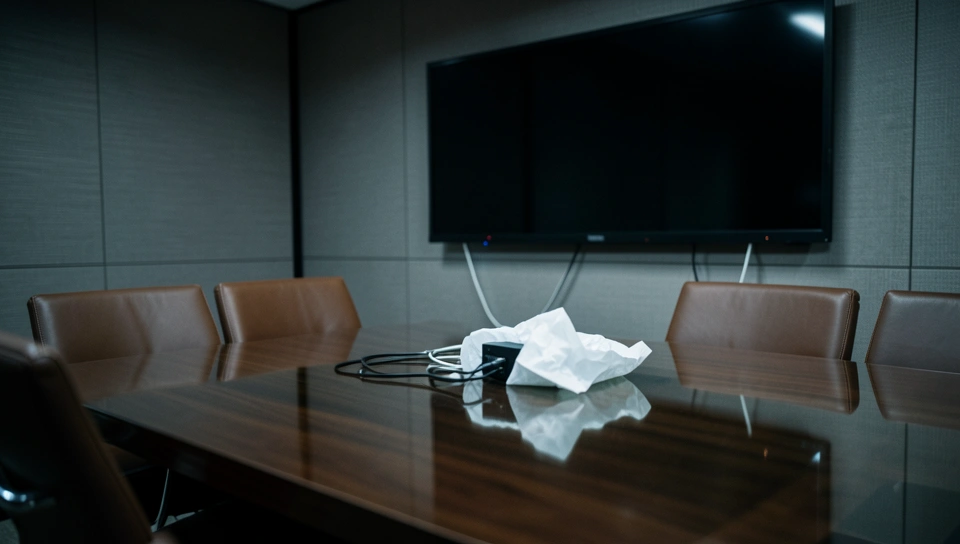
A espionagem na OpenAI não veio de um zero-day caro ou de um ataque à infraestrutura de GPUs. Veio de um gravador de áudio escondido em papel higiênico, enfiado na porta USB de uma televisão em uma sala de reunião da liderança. É quase constrangedor admitir, mas esse é o ponto. O vetor mais fraco da empresa de IA mais valiosa do mundo não foi o modelo, foi a sala física onde se fala sobre o modelo, sobre roadmap e estratégia.
O caso incomoda porque mistura duas coisas que quem opera conhece bem. De um lado, segurança física frouxa em ambiente corporativo acelerado. Do outro, a facilidade absurda de hoje para prototipar hardware com IA. Não precisou de treinamento em inteligência, precisou de uma conta de chatbot, alguns prompts e peças baratas de prateleira. Se você constrói produto com IA, esse é o tipo de história que obriga a repensar onde está o risco real.
O fato
Abdulrahman Alfozan, saudita de 35 anos contratado como engenheiro em julho de 2025, foi preso em 9 de outubro sob acusação de instalar um dispositivo de escuta em uma sala restrita usada pela liderança da OpenAI. Segundo o Departamento de Justiça dos Estados Unidos, ele não tinha acesso autorizado àquela sala, reservada para discussões confidenciais sobre pesquisa, planos de produto e estratégia de negócios.
O dispositivo principal estava camuflado e conectado à TV da sala. Um segundo gravador foi encontrado na mochila dele durante a abordagem. A OpenAI afirmou que não há indícios de acesso indevido ou exfiltração de pesos de modelo, código-fonte ou dados de clientes, e confirmou a demissão imediata do funcionário. Se condenado, ele pode pegar até cinco anos de prisão e multa de 250 mil dólares. O diretor do FBI, Kash Patel, tratou o caso como prioridade de contrainteligência, citando a proteção de inovações americanas em superinteligência.
Como funciona: vibe-coding aplicado a espionagem
O detalhe que viralizou é também o mais relevante tecnicamente. Entre 24 e 30 de setembro, uma conta de chatbot ligada à esposa de Alfozan foi usada para fazer perguntas muito específicas. Como montar um gravador de áudio contínuo, como ajustar conectividade Wi-Fi para reconexão automática, como melhorar áudio e escuta ao vivo e como criptografar o cartão SD. A acusação diz que essa conta compartilhava identificadores com a conta pessoal dele e que chegaram a ser inseridos prompts com o endereço MAC do dispositivo recuperado.
Em termos de operador, isso é vibe-coding de hardware na forma mais crua. Você descreve o comportamento que quer em linguagem natural, o modelo cospe lista de materiais, esquema de ligação e firmware de base para microcontrolador, e você itera no erro. Não dá para afirmar com certeza absoluta qual stack foi usada, mas a inferência plausível é bem direta. Uma placa tipo ESP32-S3, um microfone digital I2S do tipo INMP441 ou SPH0645, um módulo de cartão microSD, bateria Li-Po pequena e um script que grava em loop, sobe trechos por Wi-Fi quando encontra rede conhecida e mantém buffer local criptografado.
Arquitetura provável e por que ela funciona
O custo de um setup assim fica facilmente entre 20 e 60 dólares, montado em uma tarde. A latência para escuta ao vivo não precisa ser baixa, basta um stream best-effort via HTTP ou websockets para um servidor externo. Se a rede corporativa bloqueia, o firmware pode operar em modo AP oculto, esperar por uma rede aberta próxima ou simplesmente armazenar tudo localmente para coleta posterior. A criptografia do SD, que apareceu nos prompts, mostra preocupação básica de operador. Se o hardware for achado, o conteúdo continua inacessível sem a chave.
O truque aqui não é sofisticação, é discrição física e persistência de energia. Uma porta USB de TV fornece alimentação contínua e um esconderijo perfeito. Papel higiênico como invólucro parece improviso, mas cumpre duas funções. Abafa LEDs de status e evita curto em contato com metal. Para uma sala que ninguém varre com detector de RF ou inspeção visual regular, isso é suficiente para dias ou semanas de captura.
O que isso muda na prática
Quem ganha com essa história são fornecedores de segurança física, DLP e monitoramento de rede interna. Quem perde são times de segurança que focaram tudo em red team de modelo e esqueceram o básico. Laboratórios de fronteira vivem de segredo. Pesos, avaliações internas, decisões de deployment, conversas com governo. Se áudio de liderança vaza, o dano estratégico pode ser maior que o vazamento de um trecho de código.
Para quem opera empresa de tecnologia, a ação prática é imediata e barata. Faça uma varredura de dispositivos desconhecidos na sua rede Wi-Fi corporativa e alerte para novos endereços MAC com comportamento de IoT. A acusação cita o MAC do gravador nos prompts, o que sugere que o time forense cruzou logs de DHCP e chatbot para fechar a atribuição. Esse cruzamento é a lição.
- Ative detecção de novos dispositivos e isolamento de IoT em VLAN separada, com lista de permissão para TVs e salas de reunião.
- Implemente varredura física semanal em salas sensíveis, incluindo inspeção de portas USB, HDMI e atrás de TVs, além de varredura RF básica.
- Registre e revise uso anômalo de contas de IA para temas de hardware sensível quando combinado com acesso físico privilegiado, sem criar caça às bruxas.
Não precisa comprar um sistema milionário amanhã. Precisa fechar o gap entre segurança digital e segurança física, que na maioria das startups simplesmente não se conversam.
Isso escala ou só move o gargalo?
Aqui está a tensão real. O vibe-coding não criou a espionagem interna, ele só derrubou o custo de entrada. Antes, montar um gravador com upload remoto e criptografia exigia saber soldar, programar em C e entender redes. Agora exige saber pedir. Isso não significa que qualquer pessoa vira espião eficiente, significa que o filtro técnico sumiu e sobrou só o filtro de intenção e acesso físico.
E tem um segundo layer que ninguém quer discutir abertamente. A OpenAI depende cada vez mais de capital e infraestrutura do Golfo. Emirados Árabes com o fundo MGX e o projeto Stargate, Arábia Saudita como parceira estratégica, o anúncio do Stargate UAE em maio de 2025 com promessa de ChatGPT liberado no país e a liberação para entrega de até 500 mil chips de alto desempenho por ano após reversão de restrições da era Biden. Quando o acusado é um cidadão saudita dentro da OpenAI, a leitura técnica se mistura com leitura geopolítica. Foi ação isolada, foi recrutamento, foi oportunismo. O processo vai precisar responder, mas o estrago reputacional já opera em outra velocidade.
Do ponto de vista de segurança, isso resolve ou só move o gargalo. Você pode bloquear USB das TVs, pode proibir gravadores, pode colocar detector na porta. O insider com acesso ao prédio sempre terá alguma forma de capturar áudio, nem que seja com um celular no bolso. A pergunta que vale é outra. Por que conversas que definem o futuro de modelos de fronteira acontecem em uma sala que pode ser acessada fisicamente sem trilha de auditoria robusta e sem varredura.
Conclusão
No fim, o caso é menos sobre IA espiã e mais sobre como a IA barateou o trabalho sujo. Um engenheiro sem acesso à sala, com prompts feitos até na conta da esposa, manteve escuta potencial sobre a liderança da OpenAI por dias. A empresa diz que nada crítico vazou, mas a confiança vazou.
Fica a pergunta para quem constrói. Se um gravador de 30 dólares montado com chatbot passa pelo seu controle de acesso, o que mais está passando.
Comentários
0 comentáriosNenhum comentário ainda. Seja o primeiro a comentar.