
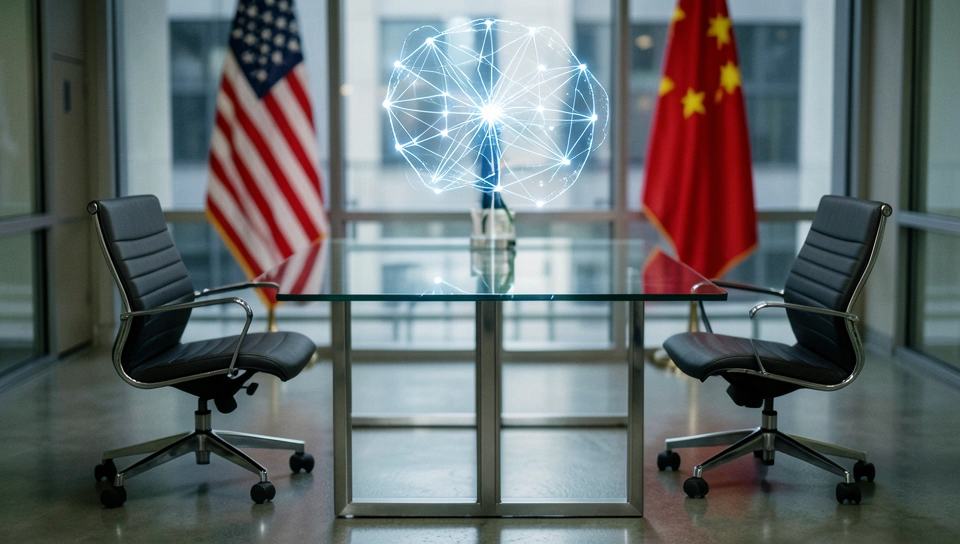
Diálogo de IA entre EUA e China começa pelo risco, não pela inovação
Diálogo de IA entre EUA e China soa como cooperação, mas o ponto de partida é outro: medo de um incidente que ninguém consiga conter sozinho. Não é sobre quem lança o melhor modelo, é sobre o que acontece quando um sistema autônomo erra em escala crítica e nenhum lado sabe o que o outro está vendo. Para quem opera modelos em produção, esse é um problema familiar, só que aqui ampliado para nível de segurança nacional, com latência política, custo estratégico e zero margem para rollback rápido.
A conversa acontece em um momento estranho. De um lado, competição aberta por chips, datacenters e talento. Do outro, dependência cruzada em cadeias de suprimento, pesquisa aberta e incidentes que não respeitam fronteira. Washington e Pequim passaram os últimos dois anos tentando limitar o acesso um do outro a hardware avançado, ao mesmo tempo em que seus laboratórios lidam com os mesmos modos de falha: alucinação em agentes, comportamento emergente em sistemas multiagente, vazamento de dados em inferência e uso indevido de modelos open weight. O diálogo oficial reconhece, na prática, que isolar tudo é impossível.
O fato sem enfeite
O que foi colocado na mesa é simples e direto. Estados Unidos e China concordaram em abrir um canal oficial de diálogo sobre IA, com foco em segurança. Junto a isso, o secretário do Tesouro americano, Scott Bessent, propôs a criação de um mecanismo de notificação para incidentes de IA em nível de segurança nacional. A ideia seria ter um protocolo para comunicar falhas graves, comportamentos inesperados ou usos com potencial desestabilizador antes que virem crise diplomática ou militar.
O anúncio veio colado na agenda da cúpula de quinta-feira entre Trump e Xi em Washington, a primeira em solo americano desde 2017. O timing não é coincidência. Esse tipo de acordo prévio serve para reduzir ruído, criar um gesto de boa vontade e testar se existe espaço mínimo de coordenação em meio à rivalidade tecnológica. Não há, por enquanto, tratado vinculante, nem detalhe público sobre governança, escopo ou verificação. É um compromisso político para conversar com uma estrutura mínima de alerta.
Como isso funcionaria na visão de quem opera
Pense nesse mecanismo de notificação menos como regulação e mais como um webhook entre estados. Na prática de engenharia, um sistema assim precisaria de três camadas: definição do evento, canal de comunicação e resposta esperada. A definição do evento é a parte mais difícil. O que conta como incidente de segurança nacional em IA. Uma falha em sistema de comando e controle assistido por IA. Um vazamento massivo causado por agente autônomo. Uma campanha de desinformação gerada em escala industrial. Um comportamento de modelo de fronteira que sugere capacidade perigosa em ciberataque ou em áreas sensíveis.
É plausível imaginar algo parecido com o que já existe em segurança cibernética e em acordos nucleares, só que adaptado para a velocidade da IA. Um canal direto, com criptografia de ponta a ponta, com pontos de contato técnicos e não apenas diplomatas, e com um formato padronizado de relato: qual sistema, qual versão, qual contexto de deployment, quais logs, qual impacto observado, qual contenção aplicada. Sem esse nível de detalhe, o alerta vira apenas sinalização política e perde valor operacional. Com detalhe demais, vira vetor de vazamento de capacidade, e ninguém vai querer compartilhar.
Minha inferência técnica é que, se avançar, esse canal vai começar bem estreito. Talvez focado só em incidentes envolvendo infraestrutura crítica e em avaliações de modelos de fronteira, com reuniões recorrentes entre equipes técnicas e troca limitada de metodologias de avaliação. Latência aqui importa muito. Em um incidente com agente autônomo se propagando em APIs financeiras ou em redes de energia, horas de atraso na comunicação podem custar caro. Mas o gargalo não será tecnológico, será de confiança. Quem decide o que notificar, em quanto tempo e com qual nível de transparência, sem expor vantagem estratégica.
O que isso muda na prática para quem constrói IA
Para quem está fora do governo, o efeito imediato é indireto, mas real. Primeiro, sinaliza que avaliação de segurança e relato de incidentes vão ganhar peso regulatório nos dois lados. Se EUA e China estão discutindo notificação em nível estatal, é questão de tempo até que laboratórios e provedores de nuvem sejam pressionados a adotar padrões mais rígidos de monitoramento, logging e disclosure responsável. Quem opera agentes com acesso a ferramentas, navegação, código e pagamentos precisa levar isso a sério agora, não depois da regra sair.
- Mapeie seus incidentes críticos hoje: defina o que para a sua operação seria um evento grave, como exfiltração via prompt injection, ação autônoma fora do escopo ou degradação em massa por alucinação, e crie um runbook de contenção com responsáveis claros.
- Separe telemetria técnica de segredo comercial: estruture logs que possam ser compartilhados com auditor, cliente ou regulador sem expor pesos, prompts proprietários ou arquitetura interna, porque essa será a linguagem exigida em qualquer regime de notificação futuro.
- Acompanhe avaliações de fronteira: se você usa modelos americanos e chineses, prepare-se para divergência regulatória, com requisitos diferentes de segurança, retenção de dados e restrição de capacidades por região.
Quem ganha com o diálogo são os grandes labs e provedores de infraestrutura, que passam a ter um pouco mais de previsibilidade e menos risco de ruptura brusca por decisão geopolítica. Quem perde, no curto prazo, são operações menores que já sofrem com custo de conformidade e agora podem ver mais uma camada de exigência chegar sem subsídio ou ferramenta pronta. E para os dois governos, o ganho é evitar que um bug vire conflito.
A dúvida que ninguém está respondendo
Aqui está a tensão que importa: um mecanismo de alerta resolve ou só move o gargalo. Na teoria, notificar reduz o risco de erro de interpretação. Na prática, funciona apenas se os dois lados acreditarem que o outro está contando a história completa. E em IA isso é quase impossível de verificar. Como auditar se um incidente relatado foi realmente contido, se o modelo envolvido foi realmente avaliado, se não há uma réplica rodando em outro cluster. Sem inspeção independente, o que resta é confiança performática, útil para foto oficial, frágil em crise real.
Tem também o problema do custo e da velocidade. Sistemas de IA falham de forma difusa, não como um míssil que você detecta no radar. Um vazamento de alinhamento ou uma capacidade emergente aparece aos poucos, em benchmarks internos, em tickets de suporte, em anomalias de latência e custo de inferência. Transformar esse sinal fraco em notificação formal exige maturidade que nem as empresas têm hoje, quanto mais estados rivais. O risco é criar um canal que só é usado para casos óbvios e tardios, quando já não ajuda em nada.
Por outro lado, ignorar a tentativa seria pior. Mesmo um canal imperfeito cria vocabulário comum e reduz a chance de um acidente com agente autônomo escalar por falta de linha direta. O ponto não é esperar transparência total, é ter para onde ligar quando o dashboard fica vermelho nos dois lados ao mesmo tempo.
Um passo pequeno para um problema gigante
No fim, EUA e China não estão cooperando em IA, estão admitindo que o risco é compartilhado mesmo sem cooperação. Esse diálogo com mecanismo de segurança é um MVP diplomático: escopo mínimo, promessa de iteração, sem garantia de encaixe real. Para quem constrói, o recado é prático. Trate relato de incidentes como parte da arquitetura, não como tarefa jurídica. A próxima fronteira da IA não será só quem tem o maior cluster, será quem consegue provar que sabe quando o próprio sistema falhou. E você, já teria o que notificar se essa regra valesse amanhã para a sua operação.
Comentários
0 comentáriosNenhum comentário ainda. Seja o primeiro a comentar.